距离 2027 年 2 月欧盟电池 DPP 强制落地越来越近,国内电池企业正在面临一对现实矛盾:欧盟 DPP 法规要求充分披露产品全生命周期数据;而国内数据安...
2026-09-30
发布时间: 2026-08-21 ꄘ 浏览量: 247
随着欧盟《实施条例 (EU) 2026/1778》正式落地,DPP 中央注册簿测试环境开放,市场上充斥着大量碎片化解读,不少电池厂商被片面信息误导,对 DPP 产生诸多错误认知:以为贴个二维码就万事大吉、误以为数据必须存在欧洲、混淆服务商代办等于责任转移、认为区块链是 DPP 必备、盲目等待官方服务商白名单。
如果前期认知出错,会直接导致后期方案选型失误,临近 2027‑02‑18 强制节点,给出海业务埋下扣关、罚款的巨大隐患。本文将澄清行业流传最广的 5 大误区,帮中国电池企业避开合规陷阱。
误区一:DPP = 二维码 / PDF,只要生成二维码就算完成合规
错误认知:“DPP 就是做一张二维码,导出 PDF 文档,贴在电池外壳,就算做完 DPP 合规。注册表注册可做可不做。”
法规真相:【依据 EU2026/1778】二维码、NFC 只是物理访问入口,不是 DPP 本身。
-DPP 的内核是结构化、机器可读、可版本管理、可审计追踪的动态数字凭证,不是静态 PDF 文件。电池在全生命周期会发生维保、梯次利用、容量衰减、报废回收,DPP 需要持续更新数据,静态 PDF 无法满足动态变更要求。
-2027‑02‑18 起,落入管控范围的电池必须在欧盟 DPP 中央注册簿完成登记,获取官方唯一注册 ID。仅有二维码、无注册表登记,产品无法通过海关与市场监管核验。
-注册表会校验 DPP 语义模型、数据粒度、商品 HS 编码;仅仅生成静态二维码,没有对接注册表 API,属于 “伪 DPP”,无法满足欧盟电池法规强制要求。
误区二:DPP 法规强制要求所有电池数据服务器部署在欧盟境内
错误认知:“做 DPP,所有电池 BOM、生产数据、工艺数据必须存放到欧洲服务器,国内本地部署不合规。”
法规真相:【依据 EU2026/1778】条例没有强制要求数据物理服务器位于欧盟领土内。法规对数据的硬性约束是 4 点:
-授权的监管机构、回收商等相关方可访问;
-数据完整、真实;
-长期可获取(无特殊规定情况下注册表索引保存 10 年);
-具备完整版本管理、审计日志。
也就是说:只要能够满足授权方按需访问,数据可以部署在中国本地服务器,本地部署模式完全合规。
同时条例明确:并不强制要求披露企业商业秘密、制造配方等核心工艺。借助 VERA 平台的角色分级权限、选择性披露机制,可以做到公开字段对外展示,核心工艺、机密配方保留在国内不对外泄露,实现中国《数据安全法》与欧盟 DPP 双向合规。
区分:注册表索引数据 vs 业务全量 DPP 数据
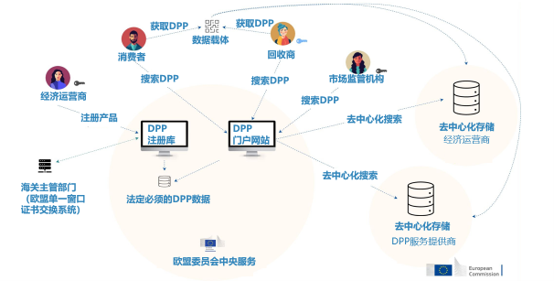
欧盟中央注册表,只保存:唯一注册 ID、HS 编码、运营商主体信息;
完整 BOM、碳足迹、BMS 动态健康等业务数据,保存在服务商 / 企业侧,存储位置不做地域硬性绑定。
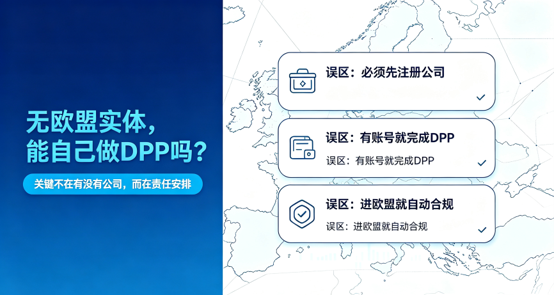
误区三:委托服务商代办 DPP 注册表注册 = 合规法律责任全部转移给服务商
错误认知:“我找第三方服务商代办 DPP 注册,出了合规问题全部由服务商承担,工厂就不用担责。”
法规真相:【依据 EU2026/1778 第 19 条第 4 款】
-条例允许已核验 DPP 服务商凭企业书面授权,代为执行注册表注册、修改操作;该授权仅仅是技术操作层面委托,绝对不等于法律责任转移。
-将电池投放欧盟市场的经济运营商(即电池制造厂商 / 进口商),永远是第一合规责任主体。
如果 DPP 上报的 BOM、碳足迹、原材料溯源、再生材料数据造假、失真,全部处罚风险由电池制造企业承担;
服务商只承担:平台托管、API 申报、数据格式校验、技术运维;服务商不对企业业务原始数据真实性负责。
实操建议:
企业选型服务商时,务必看清合同权责划分。不要轻信 “全包,所有合规风险服务商兜底” 这类宣传话术。无论自研还是外购 SaaS,企业内部要建立 DPP 数据源审核机制,把控原始业务数据质量。
误区四:做 DPP 必须要用区块链技术,没有区块链就不算可信 DPP
错误认知:“DPP 核心是区块链,不上链就达不到防篡改、可溯源,不符合欧盟标准。”
法规真相:
欧盟 DPP 整套体系技术中立,区块链并不是强制必备组件。
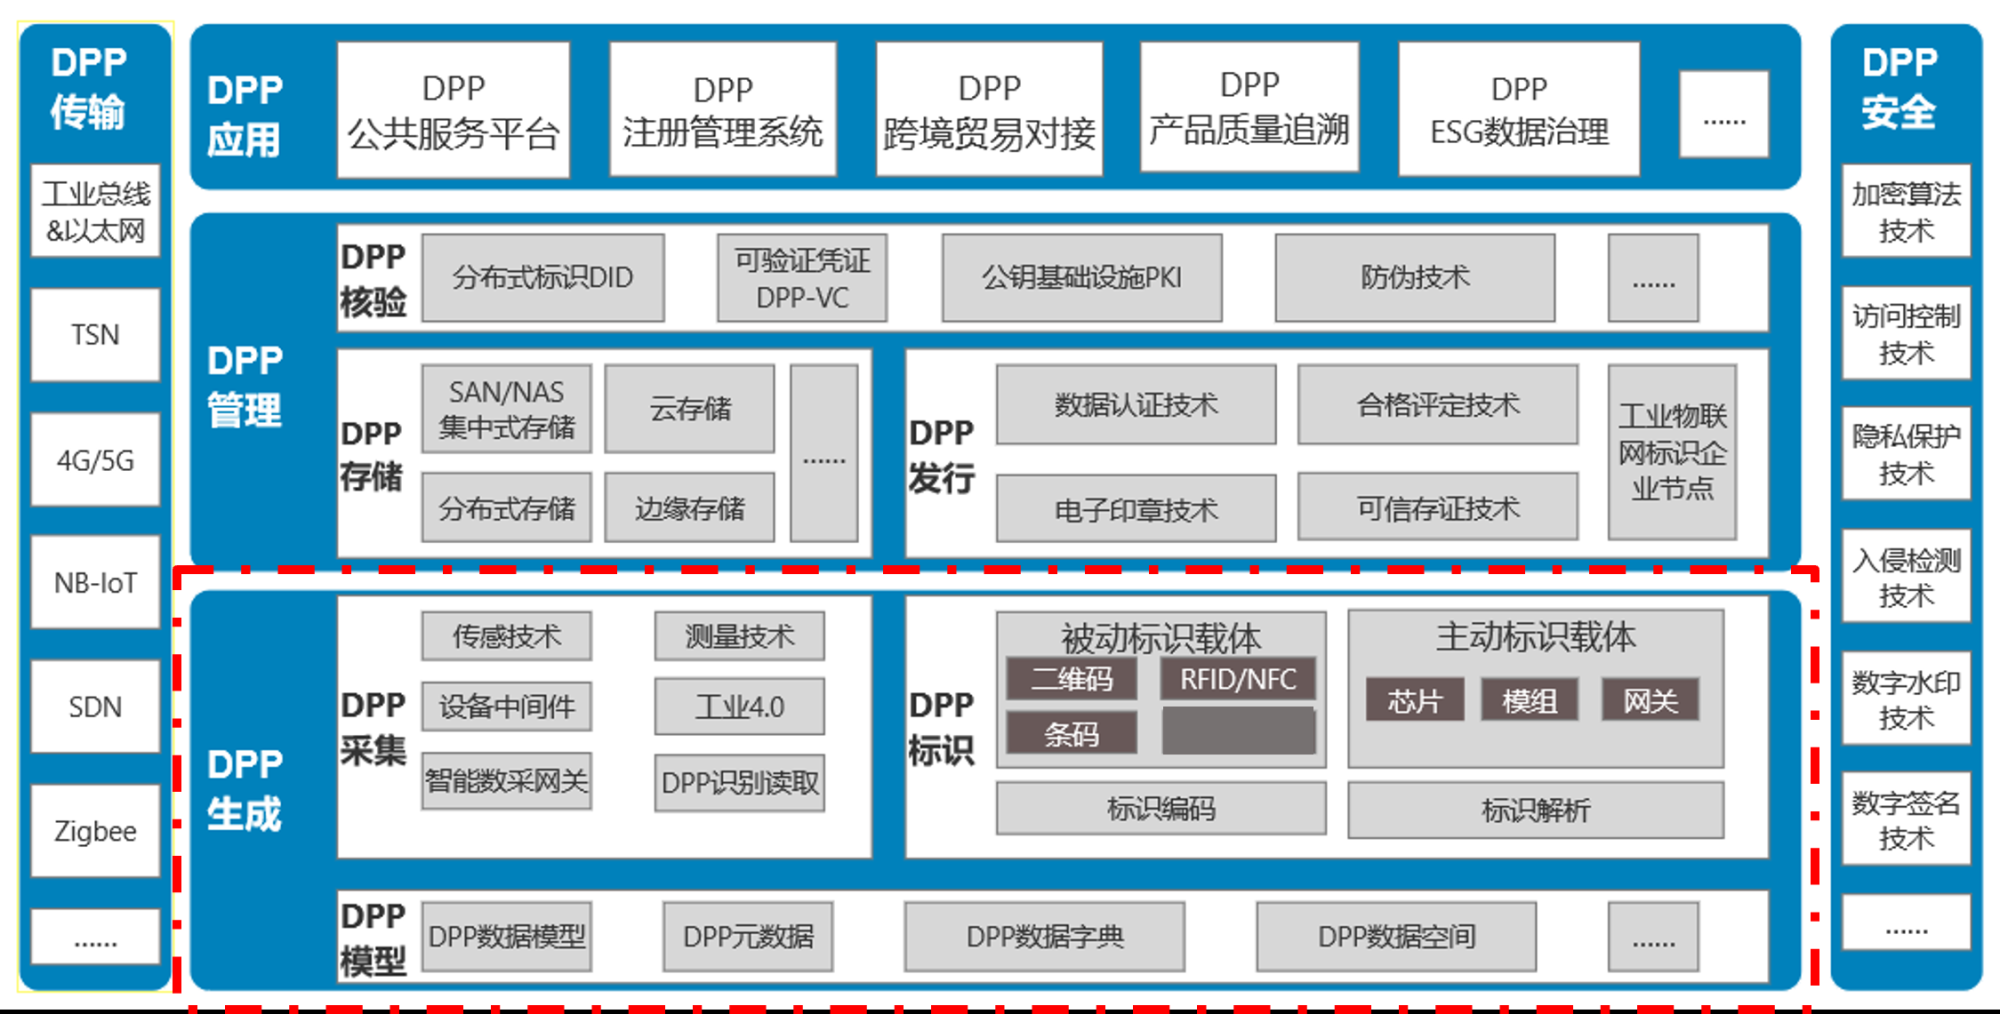
Vigiot DPP 等主流合规平台底层基于 W3C 标准:DID 去中心化标识符 + VC 可验证凭证,依靠密码学数字签名实现防篡改、凭证可信。
机密业务原始数据不上链;
区块链可以作为可选附加层,用于存时间戳、数据哈希指纹做公证,而不是用来存储电池 BOM、工艺数据。
很多国内厂商混淆概念,把 “区块链存证溯源产品” 直接等同于欧盟合规 DPP。单纯区块链溯源系统,如果不兼容 JTC24 数据模型,无法对接欧盟 DPP 中央注册表,不能满足电池出口欧盟法定要求。
误区五:要做 DPP,必须等待欧盟发布官方 DPP 服务商白名单,现在不能选服务商
错误认知:“欧盟还没有公布官方服务商白名单,现在所有服务商都不合规,需要等白名单出来再启动 DPP 项目。”
法规真相【FAQ 第 19、22 条】
规范 DPP 服务商资质的正式法案预计 2027 年 Q1 才会正式发布,当前不存在公开官方服务商白名单。
现阶段评判服务商合规能力的核心判断标准,不是白名单,而是:
-是否可以真实完成向欧盟 DPP 中央注册簿提交注册,并拿到欧盟出具的官方注册证明(Proof of registration);
-是否深度参与欧洲 DPP 标准制定,拥有欧洲真实生产级落地案例,而非仅国内试点;
-是否遵循 JTC24 八大标准,支持 DID/VC 可验证凭证,语义库适配欧盟官方语义仓库;
-是否具备 eIDAS 体系电子签章能力,可以合法执行代办注册操作。
破除五大误区之后,电池企业真正要聚焦的 4 件核心实事
建议各大企业和机构不要把精力消耗在概念争论上,回归 DPP 法规本质,优先落地 4 项工作:
-梳理完整数据源,而不是只关心二维码载体
DPP 的核心门槛是数据治理:BOM 清单、摇篮到大门碳足迹 PCF、原材料尽职调查、再生材料占比、有害物质披露、BMS 动态健康数据。优先梳理内部和上游供应链数据,这才是合规真正难点。
-分清索引注册表与业务数据存储,平衡中欧双向数据合规
充分评估数据存储方案:SaaS 公有云、私有云、中国本地部署,结合自身对商业机密保护需求做选型,不必盲目迷信 “数据必须放欧洲”。利用权限分级机制,区分公开字段、受限保密字段,保护配方与工艺知识产权。
-厘清权责边界,签订规范书面授权文件
如果选择服务商代办注册表申报,务必签署正式书面授权协议,明确技术委托边界,在内部建立业务数据审核机制,牢牢守住企业作为经济运营商的主体责任。
-优先验证服务商真实的欧盟注册表对接能力
考察服务商是否拥有欧洲量产 DPP 案例,能否生成欧盟官方注册凭证;拒绝只有静态 PDF 二维码、无法对接官方注册表的伪 DPP 方案。
写在最后
(EU) 2026/1778 的落地,标志 DPP 已经从政策概念转变为硬性市场准入基础设施。市场上各种概念层出不穷:区块链、二维码、服务商白名单,企业要穿透营销话术,回归条例原文,避开认知误区。
DPP 并非一个简单的网页或静态PDF,而是为每个物理产品赋予独一无二数字身份的动态技术系统。它贯穿产品从设计、生产、流通到报废的全生命周期,无缝连接物理世界与数字世界。其本质是一个高度复杂、动态集成的技术与数据生态系统,让产品信息在全价值链中实现可追溯、可验证与可交互。DPP 合规的本质,不是某一项酷炫技术,而是一套完整的数据治理 + 注册表登记 + 全生命周期动态更新的合规体系。
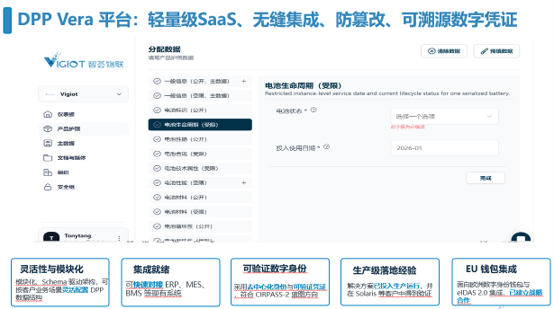
备注: 深圳智荟物联技术有限公司DPP系统:Vig DPP Vera平台。 SaaS 化轻量平台,多种方式灵活部署,1-2 个月快速完成合规认证。深圳智荟物联(Vigiot)深度参与欧盟DPP 技术标准研制,联合欧洲本土团队打造合规解决方案,中欧团队两地提供一站式DPP服务。目前,Vigiot 方案已在德国电动公交巴士电池、瑞典矿山矿车动力电池等海外项目,以及国内通讯基站储能、国内大储、工商储能、新能源整车配套电池等多条产线规模化落地,验证了方案的可靠性与适配性。
如需了解 Vigiot DPP 完整方案、预约平台演示,欢迎联系:
联系人:艾女士/王先生
电话: 13316509549 /13342931675